Tuoreimmat uutiset.
Tanskan väestörekisteri vuoti 8,8 miljoonan ihmisen tiedot – ylläpitäjän salasana oli 123456
Tanskan keskitetyn väestörekisterin tietoja kerättiin laittomasti kolmen viikon ajan pienen IT-yrityksen tunnuksilla, joiden salasana oli 123456. Vuoto paljastui vasta poikkeuksellisen suuresta laskusta, ja kaikkiaan 8,8 miljoonan ihmisen nimet, osoitteet ja henkilötunnukset päätyivät vääriin käsiin. Hakkeri kertoo rakentaneensa hakutyökalun tekoälyn avulla, ja Suomen väestötietoviranomainen pitää vastaavaa tapahtumaa teoriassa mahdollisena myös täällä.
Microsoft kaatoi kalasteluverkoston, joka lähetti yli miljardi huijausviestiä
Microsoft kaatoi oikeuden määräyksellä kolme kiinankielistä rikosalustaa, jotka ovat lähettäneet yli miljardi huijausviestiä tammikuusta 2026 lähtien. YAM Store, CoGUI ja Iron Man System myivät valmiita kalastelutyökaluja tuhansille toisistaan riippumattomille rikollisille saman infrastruktuurin alla. Samantyyppistä toimitus- ja viranomaistekeytymistä on varoitettu myös Suomessa, vaikka operaatiota ei ole yhdistetty suoraan suomalaisiin kampanjoihin.
Poliisihallitus kiristi otettaan laittomasta rahapelimainonnasta – vain Veikkaus saa markkinoida Suomessa
Poliisihallitus kertoo antaneensa vuoden 2026 aikana neljä kieltopäätöstä ja kuusi uhkasakkoa laittomasta rahapelimainonnasta verkossa ja sosiaalisessa mediassa. Suomen lain mukaan ainoastaan Veikkaus Oy saa markkinoida tai tarjota rahapelejä Manner-Suomessa, ja muiden toimijoiden mainonta on laitonta riippumatta siitä, miltä se näyttää.
Huijaajat tietävät nimesi – tekstiviestihuijaus ei tarvitse enää linkkiä
Tietoturvayhtiö Malwarebytes kuvailee tuoreessa katsauksessaan tekstiviestihuijauksen, jossa koko viesti on vastaanottajan etunimi ja kysymysmerkki. Nimi ja puhelinnumero on hankittu tietomurrosta, ja tavoitteena on saada uhri vastaamaan, jolloin huijari tietää numeron olevan käytössä. Suomessa tekniikasta ei ole vielä vahvistettuja tapauksia, mutta se ei vaadi minkäänlaista paikallistamista toimiakseen.
Yhdysvaltain FTC syyttää yritystä seksuaalisen kiristyksen uhrien huijaamisesta 60 miljoonalla dollarilla
Yhdysvaltain kuluttajansuojaviranomainen FTC syyttää Digital Forensics Corporation -yhtiötä ja sen omistajaa Dmitry Belkiniä siitä, että yhtiö veloitti seksuaalisen kiristyksen uhreilta jopa 20 000 dollaria avusta, jota se suurimmaksi osaksi ei toimittanut. Tuomioistuin on jäädyttänyt yhtiön varat väliaikaismääräyksellä, eikä asiaa ole vielä ratkaistu.
Ghanan ja Nigerian huijauskeskuksista löytyi 117 ihmiskaupan uhria – viestejä lähettivät pakkotyöhön painostetut
Britannian ja Yhdysvaltain viranomaiset kertoivat 13. lokakuuta lokakuun alun ratsioiden tuloksista Ghanan ja Nigerian huijauskeskuksissa, joista löytyi 117 ihmiskaupan uhria ja pidätettiin 28 ihmistä. Osa uhreja viesteillä houkutelleista työntekijöistä saattoi itse olla pakkotyöhön painostettuja, eikä kyse ollut vain vapaaehtoisista rikollisista. FBI:n ja Ghanan viranomaisten välillä on erimielisyyttä sekä pidätysmääristä että operaation johtajuudesta.
Kyberturvallisuuskeskus varoittaa – Ivanti Connect Secure -haavoittuvuutta käytetään aktiivisesti hyväksi
Kyberturvallisuuskeskus varoitti tuoreessa haavoittuvuustiedotteessaan Ivanti Connect Secure -VPN-tuotteen vakavasta haavoittuvuudesta, jota hyödynnetään jo aktiivisesti. Haavoittuvuus yhdistää tunnistuksen ohituksen etäkäytön komentojen ajamiseen täysin ilman käyttäjätunnuksia. Ivanti on julkaisemassa korjaukset, ja viranomainen kehottaa päivittämään järjestelmät välittömästi sekä tarkistamaan mahdollisen aiemman murron.
Kalasteluviestit alkavat huijata myös tekoälyavustajia – piilotettu komento voi vaihtaa laskun tilinumeron
Barracudan tutkimus paljastaa kalasteluviestejä, joissa yksi osa on suunnattu ihmiselle ja toinen, piilotettu osa tekoälyavustajalle. Tavoitteena on saada avustaja suosittelemaan esimerkiksi väärää tilinumeroa laskun yhteydessä, ilman että ihminen huomaa mitään poikkeavaa.
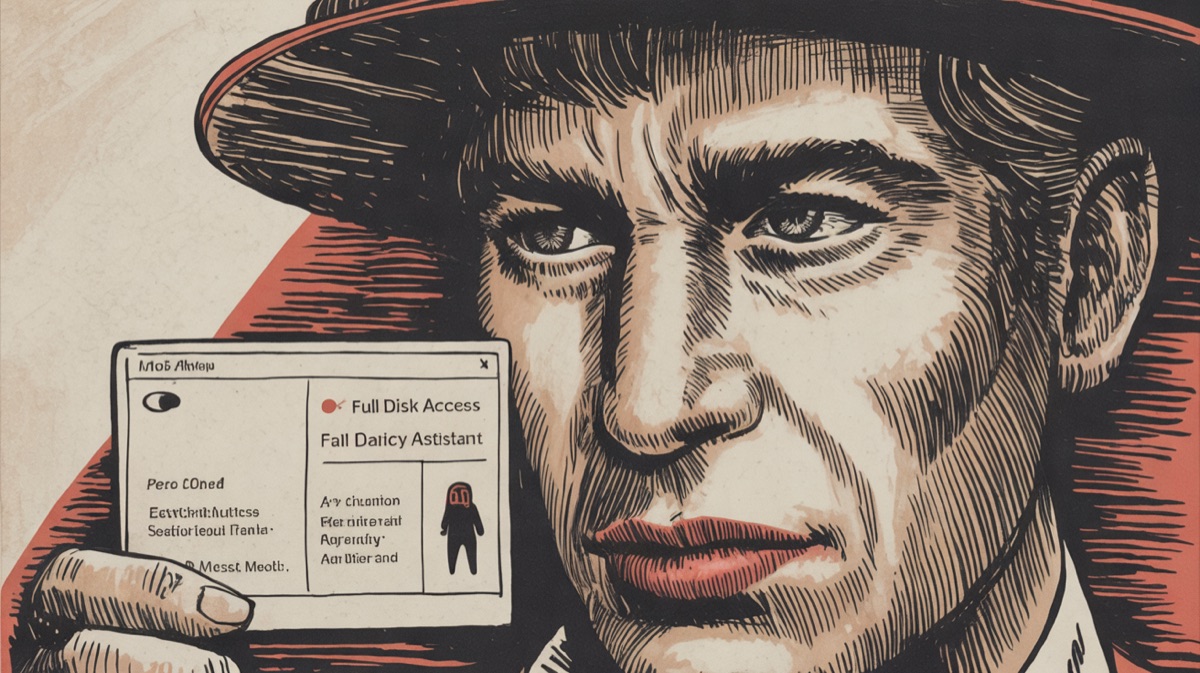
Apple tiukentaa Levyn täydet käyttöoikeudet -ominaisuutta tekoälyagenttien riskien vuoksi
Apple tiukensi 2. lokakuuta Levyn täydet käyttöoikeudet -asetuksen ehtoja, ja tekoälyagentit kohtaavat jatkossa selvästi tiukemman suostumusvaiheen saadakseen saman pääsyn tiedostoihin, joka virustorjunta- ja varmuuskopiointiohjelmilla on ollut vuosia. Taustalla on ratkaisematon kiista siitä, luki Metan Muse-agentti kolumnisti Jason Atenin yksityisiä viestejä luvatta syyskuussa. Apple ei kiellä tekoälyagentteja, vaan nostaa kynnystä niiden pääsylle.
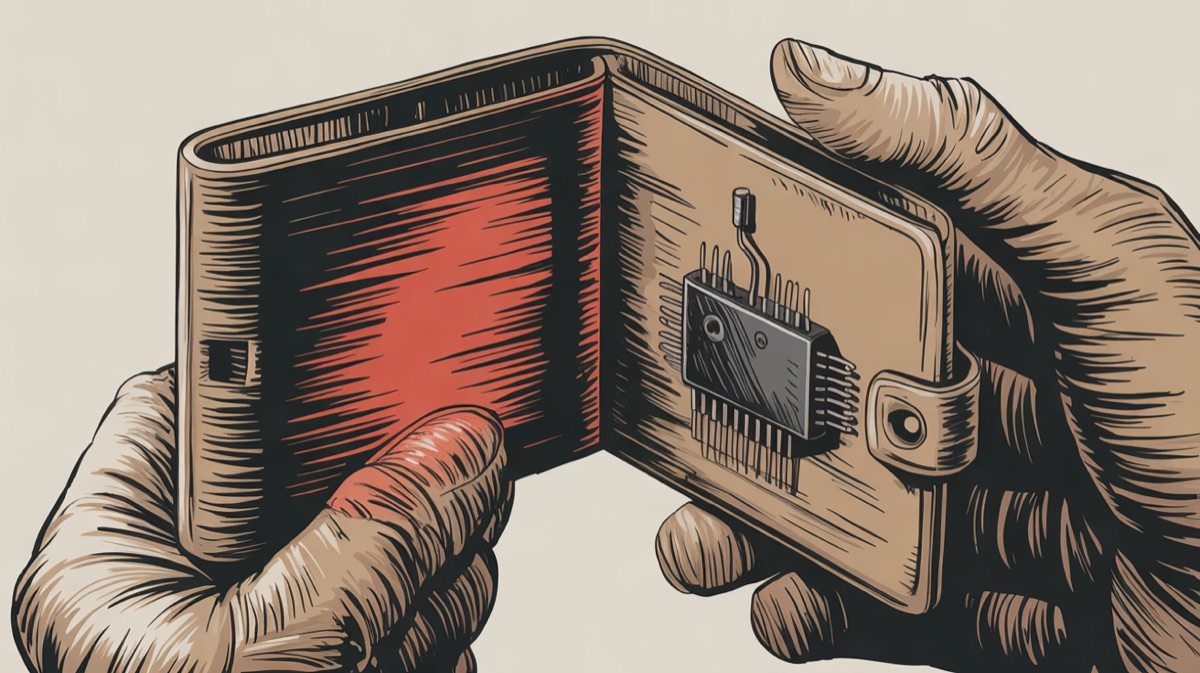
Ledger vahvisti vakoilusirun laitelompakossa – jäljet johtavat yhteen jälleenmyyjään
Ledger vahvisti, että ainakin yhdestä sen laitelompakosta löytyi jälkikäteen juotettu vakoilusiiru, joka kaappaa palautuslauseen matkapuhelinverkon kautta. Kaikki yhtiön vahvistamat tapaukset jäljittyvät kaakkoisaasialaiseen jälleenmyyjään CryptoBilikseen, ei Ledgerin omaan myyntikanavaan. Verkossa kiertävät kymmenien miljoonien dollarien tappioarviot ovat yhden analyytikon vahvistamattomia lukuja, ei Ledgerin ilmoittamia summia.
FBI pidätti kanadalaismiehen ShinyHuntersin tutkinnassa – taustalla kiristysneuvotteluja tarjoava yritys
FBI pidätti 8. lokakuuta Pennsylvaniassa miehen, jota syytetään kiristyksen uhkaamisesta ja liiketoiminnan häirinnästä ShinyHuntersiin liittyvässä tutkinnassa. FBI:n johtaja Kash Patel vahvisti pidätyksen X:ssä, mutta ei nimennyt epäiltyä, ja pääsyyte on sinetöity. Krebs on Security nimeää epäillyn lähteisiinsä perustuen kiristysneuvottelualan yrittäjäksi, mutta oikeuden asiakirjoissa nimi on kirjoitettu toisin, eikä henkilöllisyyttä ole virallisesti vahvistettu.
Citrix NetScalerista kriittinen haavoittuvuus – Kyberturvallisuuskeskus kehottaa päivittämään välittömästi
Kyberturvallisuuskeskus kehotti organisaatioita päivittämään Citrixin NetScaler-laitteensa kriittisen CVE-2026-107406-haavoittuvuuden takia. Virhe mahdollistaa etäkoodin suorittamisen tai palvelunestohyökkäyksen, mutta koskee vain laitteita, jotka toimivat SAML-tunnistautumisen palveluntarjoajana tai identiteetintarjoajana. Aktiivisesta hyväksikäytöstä ei ole näyttöä julkaisuhetkellä.